


הטמעת Google Cloud יומנים
בדף הזה מוסבר איך להפעיל ולהשבית Google Cloud את הטמעת הנתונים ב-Google Security Operations. כך תוכלו לאחסן, לחפש ולבדוק מידע מצטבר על האבטחה של הארגון שלכם, החל מלפני חודשים או יותר, בהתאם לתקופת שמירת הנתונים שהגדרתם.
סקירה כללית
יש שתי אפשרויות לשליחת Google Cloud נתונים ל-Google SecOps. האפשרות שצריך לבחור תלויה בסוג היומן.
אפשרות 1: הטמעה ישירה
אפשר להגדיר מסנן מיוחד של Cloud Logging ב- Google Cloud כדי לשלוח סוגים ספציפיים של יומנים ל-Google SecOps בזמן אמת. היומנים האלה נוצרים על ידי Google Cloud שירותים. היומנים נאספים החל מהזמן שבו מוגדר המסנן. רישומים שנוצרו לפני ההגדרה לא נכללים. ההעברה בזמן אמת חלה על Cloud Logging, על מטא-נתונים של Cloud Asset ועל ממצאים של Security Command Center Premium.
מומלץ להשתמש בשיטה הזו ליומנים בנפח גבוה, כמו יומני זרימה של VPC ו-DNS. הנתיב הזה עבר אופטימיזציה למהירות, ולא נדרשת הגדרה נוספת במסוף Google Cloud .
מערכת Google Security Operations קולטת רק סוגים נתמכים של יומנים. סוגי היומנים שזמינים:
- יומני ביקורת של Cloud
- Cloud NAT
- Cloud DNS
- Cloud Next Generation Firewall
- המערכת לגילוי חדירות (IDS) של Google Cloud
- Cloud Load Balancing
- Cloud SQL
- יומני אירועים של Windows
- syslog ב-Linux
- Linux Sysmon
- Zeek
- Google Kubernetes Engine
- Audit Daemon (
auditd) - Apigee
- Google Cloud Fraud Defense
- יומנים של Cloud Run (
GCP_RUN) - Google Cloud אירועי התעללות
- Google Cloud זיהוי מתקדם של איומים ב-DNS (
GCP_DNS_ATD) - יומנים של הגנה מוגברת על המודל
פרטים על מסנני היומן הספציפיים ופרטים נוספים על ההטמעה זמינים במאמר ייצוא יומנים של Google Cloud אל Google SecOps.
אפשר גם לשלוח Google Cloud מטא-נתונים של נכסים שמשמשים להוספת הקשר. פרטים נוספים זמינים במאמר בנושא ייצוא מטא-נתונים של נכסים Google Cloud ל-Google SecOps.
אפשרות 2: Google Cloud אחסון
Cloud Logging יכול לנתב יומנים אל Cloud Storage של Google SecOps על בסיס מתוזמן.
משתמשים באפשרות הזו אם רוצים לסנן את היומנים לפני שהם מגיעים ל-Google SecOps. כך תוכלו להחיל מסנני החרגה של ביטויים רגולריים, כדי שרק יומנים שרלוונטיים לאבטחה ייכללו במכסה, וכך לחסוך בעלויות.
לפרטים על הגדרת Cloud Storage ל-Google SecOps, אפשר לעיין במאמר ניהול פידים: Cloud Storage.
לפני שמתחילים
כדי להטמיע Google Cloud נתונים במופע של Google SecOps, צריך לוודא שיש לכם את ההרשאות המתאימות.
ההרשאות הנדרשות
כדי לגשת לקטע Google SecOps, צריך להקצות אחד מתפקידי ניהול הזהויות והרשאות הגישה (IAM) הבאים ברמת הארגון, בהתאם למטרה שלכם:
- כדי להגדיר, להפעיל או לשנות את ההטמעה:
- אדמין של שירות Chronicle (
roles/chroniclesm.admin): נדרשת כדי לבצע את כל פעולות ההגדרה וההפעלה.
- אדמין של שירות Chronicle (
- כדי לראות רק את סטטוס הטמעת הנתונים:
- Chronicle Service Viewer (
roles/chroniclesm.viewer): מאפשר לכם לראות את מצב ההטמעה, אבל לא נותן הרשאות להפעלה או לשינוי שלה.
- Chronicle Service Viewer (
הרשאות נוספות
בהתאם לסוג הנתונים שאתם מתכננים להטמיע או לאמת, יכול להיות שתצטרכו גם:
- עורך אדמין ב-Security Center (
roles/securitycenter.adminEditor): נדרש אם מתכננים להפעיל את ההטמעה של מטא-נתונים של נכסי Cloud. - צפייה בתפקידים בארגון (
roles/iam.organizationRoleViewer): נדרש כדי להציג תפקידים ב-IAM שמוגדרים כברירת מחדל או בהתאמה אישית ברמת הארגון.
דרישות מוקדמות
- אם אתם מתכננים להפעיל את מטא-נתונים של נכסי הענן, אתם צריכים לצרף את הארגון ל-Security Command Center. מידע נוסף זמין במאמר סקירה כללית של הפעלה ברמת הארגון.
מתן תפקידים ב-IAM
אפשר להקצות את תפקידי ה-IAM הנדרשים באמצעות מסוף Google Cloud או באמצעות ה-CLI של gcloud.
כדי להעניק תפקידי IAM באמצעות מסוף Google Cloud :
נכנסים לארגון Google Cloud שרוצים לקשר ועוברים למסך IAM באמצעות Products > IAM & Admin > IAM (מוצרים > IAM ואדמין > IAM).
במסך IAM, בוחרים את המשתמש ולוחצים על Edit Member (עריכת חבר).
במסך 'עריכת הרשאות', לוחצים על הוספת תפקיד נוסף ומחפשים את Google SecOps כדי למצוא את תפקידי ה-IAM.
אחרי שמקצים את התפקידים, לוחצים על שמירה.
כדי להקצות תפקידי IAM באמצעות Google Cloud CLI, מבצעים את השלבים הבאים:
מריצים את הפקודה
gcloud initכדי לוודא שאתם מחוברים לארגון ולפרויקט הנכונים.מריצים את הפקודות הבאות בהתאם לתפקידים הספציפיים שרוצים להקצות:
כדי להעניק את תפקיד האדמין של שירות Chronicle:
gcloud organizations add-iam-policy-binding ORGANIZATION_ID \
--member "user:USER_EMAIL" \
--role roles/chroniclesm.admin
מחליפים את מה שכתוב בשדות הבאים:
-
ORGANIZATION_ID: מזהה הארגון (מספרי). -
USER_EMAIL: כתובת האימייל של המשתמש.
-
כדי להעניק את התפקיד 'צפייה בשירות Chronicle':
gcloud organizations add-iam-policy-binding ORGANIZATION_ID \
--member "user:USER_EMAIL" \
--role roles/chroniclesm.viewer
כדי להעניק את התפקיד 'עריכה' של אדמין במרכז האבטחה:
gcloud organizations add-iam-policy-binding ORGANIZATION_ID \
--member "user:USER_EMAIL" \
--role roles/securitycenter.adminEditor
כדי להעניק את התפקיד 'צפייה בתפקידים בארגון':
gcloud organizations add-iam-policy-binding ORGANIZATION_ID \
--member "user:USER_EMAIL" \
--role roles/iam.organizationRoleViewer
הפעלת הטמעה ישירה מ- Google Cloud
השלבים להפעלת הטמעה ישירה מ- Google Cloud שונים בהתאם לבעלות על הפרויקט שאליו משויך המופע של Google SecOps.
אם הוא מקושר לפרויקט שבבעלותכם ובניהולכם, פועלים לפי השלבים במאמר הגדרת הטמעה כשהפרויקט בבעלות הלקוח. הגישה הזו מאפשרת לכם להגדיר את הטמעת הנתונים מיותר מארגון אחד של Google Cloud .
אם הוא מקושר לפרויקט ש Google Cloud הוא הבעלים שלו ומנהל אותו, פועלים לפי השלבים במאמר הגדרת הטמעה של נתונים בפרויקט מנוהל של Google.
אחרי שמגדירים את ההטמעה הישירה, הנתונים מ- Google Cloud נשלחים אל Google SecOps. אתם יכולים להשתמש בתכונות הניתוח של Google SecOps כדי לחקור בעיות שקשורות לאבטחה.
הגדרת ההטמעה כשהפרויקט בבעלות הלקוח
אם אתם הבעלים של פרויקט Google Cloud , אתם יכולים לבצע את השלבים הבאים.
אפשר להגדיר הטמעה ישירה מכמה ארגונים באמצעות אותו דף הגדרות ברמת הפרויקט. כדי ליצור הגדרה חדשה ולערוך הגדרה קיימת, פועלים לפי השלבים הבאים.
כשמעבירים מופע קיים של Google SecOps כך שהוא ישויך לפרויקט שבבעלותכם, ואם הוגדרה הטמעה ישירה לפני ההעברה, גם ההגדרה של ההטמעה הישירה מועברת.
- נכנסים לדף Google SecOps > Ingestion Settings במסוף Google Cloud .
עוברים לדף Google SecOps - בוחרים את הפרויקט שמקושר למופע Google SecOps.
בתפריט ארגון, בוחרים את הארגון שממנו רוצים לייצא את היומנים. בתפריט מוצגים הארגונים שיש לכם הרשאה לגשת אליהם. הרשימה יכולה לכלול ארגונים שלא מקושרים למופע של Google SecOps. אי אפשר להגדיר ארגון ששולח נתונים למופע אחר של Google SecOps.
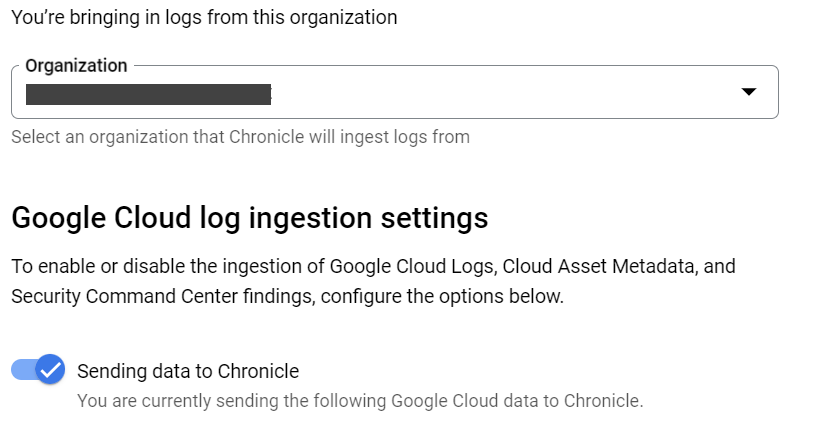
בקטע הגדרת הטמעה של Google Cloud, לוחצים על המתג שליחת נתונים אל Google Security Operations כדי להפעיל את שליחת היומנים אל Google SecOps.
בוחרים אחת או יותר מהאפשרויות הבאות כדי להגדיר את סוג הנתונים שנשלחים אל Google SecOps:
- Google Cloud Logging: מידע נוסף על האפשרות הזו זמין במאמר בנושא ייצוא Google Cloud יומנים.
- מטא-נתונים של נכסים ב-Cloud: מידע נוסף על האפשרות הזו זמין במאמר ייצוא Google Cloud מטא-נתונים של נכסים.
- ממצאים של Security Center Premium: מידע נוסף על האפשרות הזו זמין במאמר בנושא ייצוא ממצאים של Security Center Premium.
בקטע Customer export filter settings (הגדרות של מסנני ייצוא ללקוחות), מגדירים מסנני ייצוא כדי להתאים אישית את נתוני Cloud Logging שנשלחים ל-Google SecOps. אפשר לעיין בסוגי היומנים שלGoogle Cloud שנתמכים לייצוא.
כדי להטמיע יומנים מארגון נוסף באותו מופע של Google SecOps, בוחרים את הארגון בתפריט ארגון, ואז חוזרים על השלבים להגדרת סוג הנתונים לייצוא ולייצוא מסננים. בתפריט Organization יוצגו כמה ארגונים.
כדי לייצא נתונים של Sensitive Data Protection (שנקרא בעבר מניעת אובדן נתונים בענן) אל Google SecOps, אפשר לעיין במאמר בנושא ייצוא נתונים של Sensitive Data Protection.
הגדרת הטמעה של נתונים בפרויקט שמנוהל על ידי Google
אם הפרויקט בבעלות Google Cloud , צריך לבצע את הפעולות הבאות כדי להגדיר העברה ישירה של נתונים מהארגון Google Cloud למופע Google SecOps:
- במסוף Google Cloud , עוברים אל Google SecOps > Overview > הכרטיסייה Ingestion. מעבר לכרטיסייה Ingestion (העברה) ב-Google SecOps
- לוחצים על הלחצן ניהול הגדרות ההעברה של הארגון.
- אם מופיעה ההודעה Page not viewable for projects, בוחרים ארגון ולוחצים על Select.
- מזינים את קוד הגישה החד-פעמי בשדה קוד גישה חד-פעמי ל-Google SecOps.
- מסמנים את התיבה אני מסכים/ה לתנאים ולהגבלות של Google SecOps בנוגע לשימוש ב Google Cloud נתונים שלי.
- לוחצים על Connect Google SecOps (קישור אל Google SecOps).
- עוברים לכרטיסייה Global Ingestion Settings (הגדרות גלובליות של העברה) בארגון.
בוחרים את סוג הנתונים שיישלחו על ידי הפעלת אחת או יותר מהאפשרויות הבאות:
- Google Cloud Logging: מידע נוסף על האפשרות הזו זמין במאמר בנושא ייצוא Google Cloud יומנים.
- מטא-נתונים של נכסים ב-Cloud מידע נוסף על האפשרות הזו זמין במאמר ייצוא Google Cloud מטא-נתונים של נכסים.
- ממצאים של Security Center Premium: מידע נוסף על האפשרות הזו זמין במאמר בנושא ייצוא ממצאים של Security Center Premium.
עוברים לכרטיסייה הגדרות של מסנן הייצוא.
בקטע Customer export filter settings (הגדרות של מסנני ייצוא ללקוחות), מגדירים מסנני ייצוא כדי להתאים אישית את נתוני Cloud Logging שנשלחים ל-Google SecOps. אפשר לעיין בסוגי היומנים שלGoogle Cloud שנתמכים לייצוא.
כדי לייצא נתונים של Sensitive Data Protection (שנקרא בעבר מניעת אובדן נתונים בענן) אל Google SecOps, אפשר לעיין במאמר בנושא ייצוא נתונים של Sensitive Data Protection.
ייצוא Google Cloud יומנים
אחרי הפעלת Cloud Logging, אפשר לייצא נתוני יומן שלGoogle Cloud סוגי היומנים הנתמכים למופע Google SecOps.
כדי לייצא Google Cloud יומנים ל-Google SecOps, מעבירים את המתג Enable Cloud logs (הפעלת יומנים של Cloud) למצב Enabled (מופעל).
סוגי יומנים שנתמכים לייצוא
אתם יכולים להתאים אישית את מסנן הייצוא של היומנים לייצוא אל Google SecOps. כדי לכלול או להחריג סוגים של יומנים, מוסיפים או מסירים מסנני ייצוא נתמכים, שמפורטים בקטע הזה.
אפשר לייצא את סוגי היומנים הבאים Google Cloud למופע Google SecOps. הרשימה הבאה מסודרת לפי סוג היומן ותווית ההטמעה התואמת ב-Google SecOps:
יומני ביקורת של Cloud (
GCP_CLOUDAUDIT):הם כוללים יומנים של פעילות אדמינים, גישה לנתונים, אירועים במערכת, Access Transparency ודחיית מדיניות.
-
log_id("cloudaudit.googleapis.com/activity")(exported by the default filter) -
log_id("cloudaudit.googleapis.com/system_event")(יוצא על ידי מסנן ברירת המחדל) log_id("cloudaudit.googleapis.com/policy")log_id("cloudaudit.googleapis.com/access_transparency")
-
יומנים של Cloud NAT (
GCP_CLOUD_NAT):log_id("compute.googleapis.com/nat_flows")
יומנים של Cloud DNS (
GCP_DNS):-
log_id("dns.googleapis.com/dns_queries")(exported by the default filter)
-
רישום ביומן של כללים במדיניות חומת האש (
GCP_FIREWALL):log_id("compute.googleapis.com/firewall")
GCP_IDS:log_id("ids.googleapis.com/threat")log_id("ids.googleapis.com/traffic")
GCP_LOADBALANCING:הם כוללים יומנים מ-Google Cloud Armor ומ-Cloud Load Balancing (גם חיצוני וגם פנימי).
log_id("requests")log_id("loadbalancing.googleapis.com/requests")
GCP_CLOUDSQL:log_id("cloudsql.googleapis.com/mysql-general.log")log_id("cloudsql.googleapis.com/mysql.err")log_id("cloudsql.googleapis.com/postgres.log")log_id("cloudsql.googleapis.com/sqlagent.out")log_id("cloudsql.googleapis.com/sqlserver.err")
GCP_VPC_FLOW:-
log_id("compute.googleapis.com/vpc_flows")(לאזורים בארה"ב ובאיחוד האירופי בלבד) log_id("networkmanagement.googleapis.com/vpc_flows")
-
NIX_SYSTEM:log_id("syslog")log_id("authlog")log_id("securelog")log_id("osconfig.googleapis.com/patch_job")
LINUX_SYSMON:log_id("sysmon.raw")
WINEVTLOG:log_id("winevt.raw")log_id("windows_event_log")
BRO_JSON:log_id("zeek_json_streaming_conn")log_id("zeek_json_streaming_dhcp")log_id("zeek_json_streaming_dns")log_id("zeek_json_streaming_http")log_id("zeek_json_streaming_ssh")log_id("zeek_json_streaming_ssl")
KUBERNETES_NODE:log_id("events")log_id("stdout")log_id("stderr")
AUDITD:log_id("audit_log")
GCP_APIGEE_X:log_id("apigee.googleapis.com/ingress_instance")log_id("apigee.googleapis.com")log_id("apigee-logs")log_id("apigee")logName =~ "^projects/[\w\-]+/logs/apigee[\w\-\.]*$"
GCP_RECAPTCHA_ENTERPRISE(Google Cloud Fraud Defense):log_id("recaptchaenterprise.googleapis.com/assessment")log_id("recaptchaenterprise.googleapis.com/annotation")
GCP_RUN:log_id("run.googleapis.com/stderr")log_id("run.googleapis.com/stdout")log_id("run.googleapis.com/requests")log_id("run.googleapis.com/varlog/system")
GCP_NGFW_ENTERPRISE:log_id("networksecurity.googleapis.com/firewall_threat")
GCP_ABUSE_EVENTS:log_id("abuseevent.googleapis.com/abuse_events")
GCP_DNS_ATDlog_id("networksecurity.googleapis.com/dns_threat_events")
יומנים של הגנה מוגברת על המודל (
GCP_MODEL_ARMOR):זה כולל יומנים של פעולות ניקוי (סינון פרומפטים ותשובות) ופעולות שקשורות לתבניות (יצירה, עדכונים).
log_id("modelarmor.googleapis.com/sanitize_operations")log_id("modelarmor.googleapis.com/templates")
התאמה אישית של הגדרות מסנן הייצוא
כברירת מחדל, יומני הביקורת של Cloud (Admin Activity ו-System Event) ויומני Cloud DNS נשלחים למופע Google SecOps שלכם. עם זאת, אפשר להתאים אישית את מסנן הייצוא כדי לכלול או להחריג סוגים ספציפיים של יומנים.
האורך המקסימלי של מסננים הוא 20,000 תווים. חשוב לדעת: יכול להיות שהמערכת תדחה מסננים מורכבים מדי, במיוחד כאלה עם תנאים רבים של AND או OR שמוטמעים לעומק, גם אם הם לא חורגים ממגבלת התווים. כדי להימנע מדחייה, כדאי לפשט את המסננים. בנוסף, כל הרכיבים במסנן צריכים להיות מוגדרים באופן מפורש לסוגי היומנים הנתמכים. כדי להפנות לסוגי יומנים שמפורטים בקטע סוגי יומנים שנתמכים לייצוא, צריך להשתמש ב-log_id() או ב-logName.
כדי להגדיר מסנן מותאם אישית ליומנים:
מזהים את היומנים של המסנן המותאם אישית באמצעות כלי ההיקף של היומנים.
בקטע Auto-generated log filter שמופיע אחרי הכלי להגדרת היקף היומן, מעתיקים את קוד המסנן המותאם אישית שנוצר.
נכנסים לדף Google SecOps במסוף Google Cloud ובוחרים פרויקט.
עוברים לדף Google SecOpsמפעילים את הכלי Logs Explorer באמצעות הקישור בכרטיסייה Export Filter Settings (ייצוא הגדרות סינון).
מעתיקים את השאילתה החדשה לשדה Query ולוחצים על Run Query כדי לבדוק אותה.
מעתיקים את השאילתה החדשה לשדה Query (שאילתה) ב-Logs Explorer (כלי לבדיקת יומנים) ולוחצים על Run Query (הפעלת שאילתה) כדי לבדוק אותה.
מוודאים שהיומנים התואמים שמוצגים בLogs Explorer הם בדיוק מה שרוצים לייצא ל-Google SecOps. כשהמסנן מוכן, מעתיקים אותו לקטע הגדרות מסנן ייצוא בהתאמה אישית ב-Google SecOps.
חוזרים לקטע הגדרות של מסנן ייצוא בהתאמה אישית בדף Google SecOps.
לוחצים על סמל העריכה בשדה Export filter ומדביקים את המסנן שהועתק בשדה.
לוחצים על Save.
אם מופיעה הודעת השגיאה הבאה: "המסנן שצוין עשוי לאפשר סוגי יומנים שלא נתמכים", יכול להיות שסוג יומן שלא נתמך נכלל במסנן הייצוא. מסירים את סוג היומן שלא נתמך ממסנן הייצוא. אפשר לכלול רק סוגי יומנים שמפורטים בGoogle Cloud סוגי היומנים שנתמכים לייצוא.
אם השמירה מצליחה, המסנן החדש שלכם פועל על כל היומנים החדשים שמיוצאים למופע Google SecOps שלכם.
אופציונלי: כדי לאפס את מסנן הייצוא לגרסת ברירת המחדל, שומרים עותק של המסנן המותאם אישית ואז לוחצים על איפוס לברירת מחדל.
שינוי המסננים של יומני ביקורת ב-Cloud
יומני גישה לנתונים שנכתבים על ידי Cloud Audit Logs יכולים ליצור נפח גדול של נתונים בלי ערך רב לזיהוי איומים. אם בוחרים לשלוח את היומנים האלה ל-Google SecOps, צריך לסנן את היומנים שנוצרים מפעילויות שגרתיות.
מסנן הייצוא הבא מתעד יומני גישה לנתונים ומוציא מכלל זה אירועים בהיקף גדול, כמו פעולות קריאה ורשימה של Cloud Storage ו-Cloud SQL:
( log_id("cloudaudit.googleapis.com/data_access")
  AND NOT protoPayload.methodName =~ "^storage\.(buckets|objects)\.(get|list)$"
  AND NOT protoPayload.request.cmd = "select"
  AND NOT protoPayload.methodName =~ "^google\.spanner\.v1\.Spanner\.(ExecuteStreamingSql|BeginTransaction|Commit)$" )
מידע נוסף על כוונון יומני הגישה לנתונים שנוצרו על ידי יומני הביקורת של Cloud זמין במאמר ניהול הנפח של יומני הביקורת של הגישה לנתונים.
דוגמאות לייצוא מסננים
בדוגמאות הבאות של מסנני ייצוא אפשר לראות איך אפשר לכלול או להחריג סוגים מסוימים של יומנים מהייצוא למופע Google SecOps.
דוגמה לייצוא של מסנן: הכללת סוגים נוספים של יומנים
מסנן הייצוא הבא מייצא את יומני Access Transparency בנוסף ליומני ברירת המחדל:
log_id("dns.googleapis.com/dns_queries") OR
log_id("cloudaudit.googleapis.com/activity") OR
log_id("cloudaudit.googleapis.com/system_event") OR
log_id("cloudaudit.googleapis.com/access_transparency")
דוגמה לסינון ייצוא: הכללת יומנים נוספים מפרויקט ספציפי
מסנן הייצוא הבא מייצא יומני Access Transparency מפרויקט ספציפי, בנוסף ליומני ברירת המחדל:
log_id("dns.googleapis.com/dns_queries") OR
log_id("cloudaudit.googleapis.com/activity") OR
log_id("cloudaudit.googleapis.com/system_event") OR
logName = "projects/my-project-id/logs/cloudaudit.googleapis.com%2Faccess_transparency"
דוגמה למסנן ייצוא: הכללת יומנים נוספים מתיקייה ספציפית
מסנן הייצוא הבא מייצא יומני Access Transparency מתיקייה ספציפית, בנוסף ליומני ברירת המחדל:
log_id("dns.googleapis.com/dns_queries") OR
log_id("cloudaudit.googleapis.com/activity") OR
log_id("cloudaudit.googleapis.com/system_event") OR
logName = "folders/my-folder-id/logs/cloudaudit.googleapis.com%2Faccess_transparency"
דוגמה למסנן ייצוא: החרגת יומנים מפרויקט ספציפי
מסנן הייצוא הבא מייצא את יומני ברירת המחדל מכל Google Cloud הארגון, למעט פרויקט ספציפי:
(log_id("dns.googleapis.com/dns_queries") OR
log_id("cloudaudit.googleapis.com/activity") OR
log_id("cloudaudit.googleapis.com/system_event")) AND
(NOT logName =~ "^projects/my-project-id/logs/.*$")
ייצוא Google Cloud מטא-נתונים של נכס
אתם יכולים לייצא את המטא נתונים של הנכסים Google Cloud ממאגר משאבי הענן (CAI) אל Google SecOps. המטא-נתונים של הנכסים נלקחים מ-מאגר משאבי ענן וכוללים מידע על הנכסים, המשאבים והזהויות שלכם, כולל:
- סביבה
- מיקום
- תחום (zone)
- דגמי החומרה
- קשרים של בקרת גישה בין משאבים לבין זהויות
סוגי המטא-נתונים של הנכסים Google Cloud הבאים ייוצאו למופע Google SecOps שלכם:
GCP_BIGQUERY_CONTEXTGCP_COMPUTE_CONTEXTGCP_IAM_CONTEXTGCP_IAM_ANALYSISGCP_STORAGE_CONTEXTGCP_CLOUD_FUNCTIONS_CONTEXTGCP_SQL_CONTEXTGCP_NETWORK_CONNECTIVITY_CONTEXTGCP_RESOURCE_MANAGER_CONTEXT
דוגמאות למטא-נתונים של נכסים: Google Cloud
- שם האפליקציה –
Google-iamSample/0.1 - שם הפרויקט –
projects/my-project
כדי לייצא Google Cloud את המטא-נתונים של הנכסים אל Google SecOps, מעבירים את המתג Cloud Asset Metadata למצב Enabled.
למידע נוסף על ייצוא של יומני הקשר ספציפיים והטמעה שלהם ב-Google SecOps, אפשר לעיין במאמר הגדרת ברירת מחדל של מנתח והטמעה ולחפש את המונחים context או analysis.
ייצוא ממצאים מ-Security Command Center
אתם יכולים לייצא את הממצאים של Event Threat Detection ב-Security Command Center Premium ואת כל הממצאים האחרים אל Google SecOps.
Google SecOps תומך בסוגי הממצאים הבאים ב-Security Command Center:
ERRORMISCONFIGURATIONOBSERVATIONPOSITIVE_VALIDATIONPOSTURE_VIOLATIONTHREATTOXIC_COMBINATIONUNSPECIFIEDVULNERABILITY
מידע נוסף על ממצאי ETD זמין במאמר סקירה כללית של Event Threat Detection.
כדי לייצא את הממצאים של Security Command Center Premium אל Google SecOps, מעבירים את המתג Security Command Center Premium Findings למצב Enabled (מופעל). כדי לייצא את הממצאים שלכם ב-Premium אל Google SecOps, צריך להפעיל את Security Command Center Premium ברמת הארגון.
פתרון בעיות שקשורות לתוצאות ב-Security Command Center
Google Cloud הטמעת היומנים נפסקת אם מתבצעים שינויים ברישיון Security Command Center Premium של הארגון. זה יכול לקרות כשמבצעים שדרוג לאחור של רמת השירות של Security Command Center, אחרי שתקופת הניסיון מסתיימת או בגלל שינויים אחרים ברישיון, שגורמים ל-Google SecOps להשבית באופן אוטומטי את Google Cloud הוספת היומנים. ההשפעה היא הפסקה מיידית של הטמעת יומנים ממקורות Google Cloud שהוגדרו, וכתוצאה מכך נוצר פער בנתוני החשיפה. חשוב לדעת: אי אפשר לאסוף באופן רטרואקטיבי יומנים שנוצרו בזמן שההטמעה הייתה מושבתת. כדי לפתור את הבעיה ולחדש את ההעברה של היומנים, צריך להפעיל מחדש באופן ידני את Google Cloud ייצוא היומנים בהגדרות Google Cloud , ולוודא שמחילים את כל מסנני הייצוא הרלוונטיים:
- עוברים אל SIEM Settings במכונת Google SecOps.
- בתפריט הימני, לוחצים על GCP Ingestion (העברה של נתונים ל-GCP).
- בודקים את הרשימה של מקורות היומנים של Google Cloud הפרויקטים, התיקיות או הארגון.
- מעבירים את המתג של המקורות המושבתים למצב הפעלה.
- צריך לחכות כמה דקות עד שהחיבור יתחדש. כדי לוודא שההטמעה חודשה, אפשר לחפש יומנים חדשים בחיפוש.
ייצוא נתונים של Sensitive Data Protection
אתם יכולים לייצא את הנתונים של Sensitive Data Protection אל Google SecOps.
כדי להטמיע מטא-נתונים של נכסים ב-Sensitive Data Protection (DLP_CONTEXT), פועלים לפי השלבים הבאים:
- כדי להפעיל את Google Cloud העברת הנתונים, צריך למלא את הקטע הקודם במסמך הזה.
- הגדרת Sensitive Data Protection לפרופיל נתונים.
- מגדירים את תצורת הסריקה לפרסום פרופילי נתונים ב-Google SecOps.
מידע מפורט על יצירת פרופילי נתונים לנתונים ב-BigQuery זמין בתיעוד של Sensitive Data Protection.
השבתה של הטמעת נתונים Google Cloud
השלבים להשבתת ההטמעה הישירה של נתונים מ- Google Cloud משתנים בהתאם להגדרות של Google SecOps. צריך לבחור אחת מהאפשרויות:
אם מופע Google SecOps שלכם מקושר לפרויקט שבבעלותכם ושאתם מנהלים, צריך לבצע את השלבים הבאים:
- בוחרים את הפרויקט שמקושר למופע Google SecOps.
- במסוף Google Cloud , עוברים לכרטיסייה Ingestion (העברה) בקטע Google SecOps.
עוברים לדף Google SecOps - בתפריט ארגון, בוחרים את הארגון שממנו רוצים לייצא את היומנים.
- מעבירים את המתג שליחת נתונים אל Google Security Operations למצב מושבת.
- אם הגדרתם ייצוא נתונים מכמה ארגונים ואתם רוצים להשבית גם את הייצוא הזה, תצטרכו לבצע את השלבים האלה לכל ארגון.
אם מופע Google SecOps שלכם קשור לפרויקט ש Google Cloud בבעלותו ומנוהל על ידו, צריך לבצע את השלבים הבאים:
- נכנסים לדף Google SecOps > Ingestion במסוף Google Cloud .
עוברים לדף Google SecOps - בתפריט המשאבים, בוחרים את הארגון שמקושר למופע Google SecOps שלכם ושממנו אתם מבצעים העברה של נתונים.
- מסמנים את התיבה אני רוצה לנתק את Google SecOps ולהפסיק לשלוח Google Cloud יומנים אל Google SecOps.
- לוחצים על ניתוק Google SecOps.
- נכנסים לדף Google SecOps > Ingestion במסוף Google Cloud .
שליטה בקצב ההטמעה
כשקצב הטמעת הנתונים של דייר מגיע לסף מסוים, Google Security Operations מגביל את קצב ההטמעה של פידים חדשים של נתונים כדי למנוע ממקור עם קצב הטמעה גבוה להשפיע על קצב ההטמעה של מקור נתונים אחר. במקרה כזה, יש עיכוב אבל הנתונים לא אובדים. הסף נקבע לפי נפח ההטמעה והיסטוריית השימוש של הדייר.
כדי לבקש להגדיל את מגבלת הקצב, אפשר לפנות אל Cloud Customer Care.
פתרון בעיות
- אם הקשרים בין המשאבים לבין הזהויות לא מופיעים במופע של Google SecOps, צריך להשבית את ההטמעה הישירה של נתוני יומן ב-Google SecOps ואז להפעיל אותה מחדש.
- Google Cloud מטא-נתונים של נכסים מוזנים מעת לעת ל-Google SecOps. יכול להיות שיחלפו כמה שעות עד שהשינויים יופיעו בממשק המשתמש ובממשקי ה-API של Google SecOps.
כשמוסיפים סוג יומן למסנן הייצוא, יכול להיות שתופיע ההודעה: "המסנן שצוין עשוי לאפשר סוגי יומן שלא נתמכים".
פתרון עקיף: כוללים במסנן הייצוא רק סוגים של יומנים שמופיעים ברשימה הבאה: Google Cloud סוגי יומנים שנתמכים לייצוא.
המאמרים הבאים
- פותחים את מופע Google SecOps באמצעות כתובת ה-URL הספציפית ללקוח שסופקה על ידי נציג Google SecOps.
- מידע נוסף על Google SecOps
הבעיה עדיין לא נפתרה? קבלת תשובות מחברי הקהילה וממומחי Google SecOps.